






技术园地
TECHNOLOGY

披着“合法外衣”的伪装者:借道高信任域名的6类钓鱼攻击拆解(附样本)
近期,靠谱邮件安全运营中心持续监测到,多批次高危钓鱼邮件正通过谷歌官方邮件基础设施批量投递。攻击者通过绑定 MX 解析、复用 SMTP 中继、滥用邮件群组等多种手段,借用谷歌的官方 IP 与信誉给恶意邮件 "洗白身份",迷惑性、隐蔽性远高于普通钓鱼邮件,已成为当前企业邮箱安全的高发威胁。
截至目前,靠谱邮件安全网关已累计拦截该系列谷歌渠道钓鱼邮件数百条,覆盖 AI 充值恐吓、账号核验诈骗、虚假续费账单、群组订阅仿冒、商务拓客伪装等 5 类诈骗模板,所有高危邮件均在客户收件入口侧完成隔离,未造成企业账号泄露与业务损失。
下文结合真实拦截样本,完整拆解这 6 类攻击的底层手法与识别要点。
这类攻击的核心共性,是借用谷歌官方邮件基础设施的信誉与节点,给恶意邮件 "洗白身份"。普通员工甚至基础反垃圾规则,很容易因为 "发件 IP 是谷歌官方" 就放松警惕,这也是这类攻击成功率高的核心原因。
信任链借道(高隐蔽性): 攻击者通过域名 alindocareers.com 接入 Google Workspace 基础设施,直接调用 Google 官方 SMTP 中继服务器(smtp-relay.gmail.com)发信。邮件带有完美的 Google DKIM 签名与正规云厂商 IP 背书,极易绕过基于基础信誉度的邮件安全网关。
自动化批量投递(扫盲式攻击):
我方日志日志显示攻击者在短时间内针对国内等多家企业域发起大规模自动化投递,并在邮件主题与钓鱼 URL 中动态注入收件人邮箱参数(如 #dominate-admin@dominate.com)。
经典诱饵伪装: 冒充“电子邮件服务”官方团队,以“密码到期/验证账号所有权”为由制造紧迫感,诱导用户点击外部链接以窃取企业邮箱凭据。
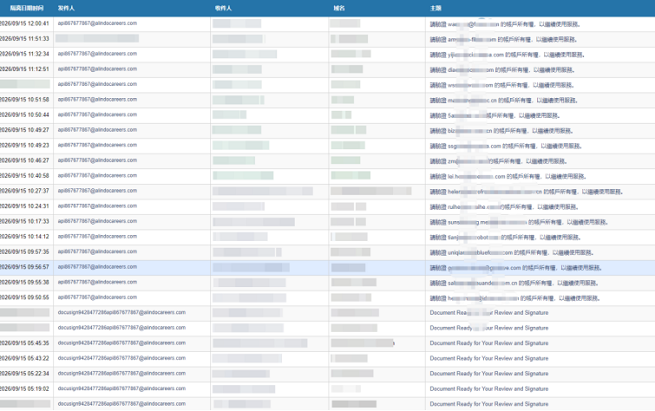
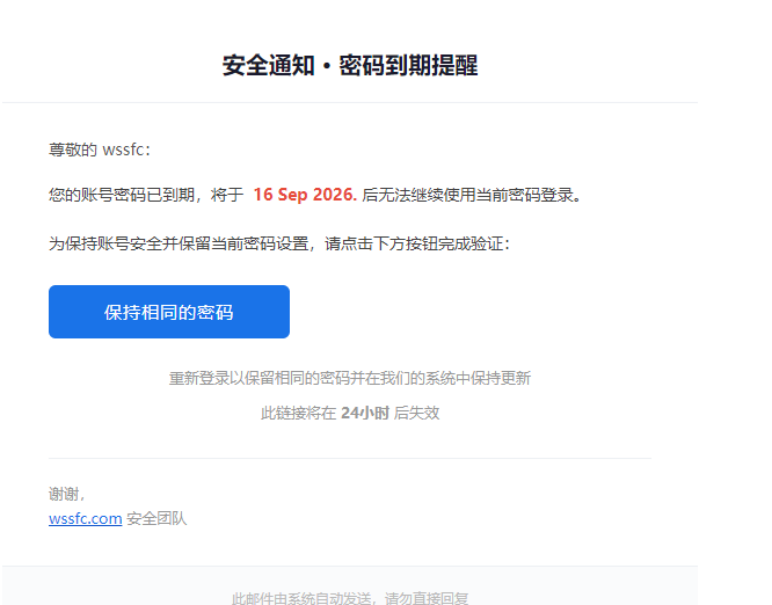
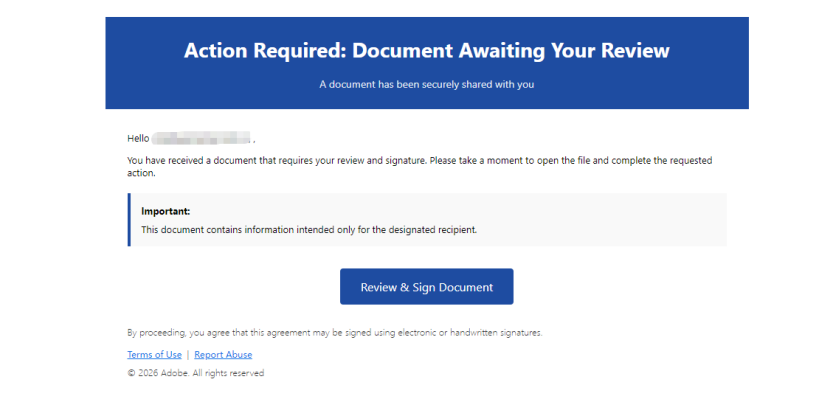
这是最常见的一类滥用方式:攻击者自行注册仿冒域名,将域名的 MX(邮件交换)记录指向谷歌企业邮箱官方服务器(aspmx.l.google.com 系列),让所有外发邮件都通过谷歌邮件通道投递。从收件侧看,邮件的投递节点、溯源 IP 均为谷歌官方地址,天然带有可信度背书。
uxarts.ai MX preference = 5, mail exchanger = alt1.aspmx.l.google.com uxarts.ai MX preference = 10, mail exchanger = alt4.aspmx.l.google.com uxarts.ai MX preference = 1, mail exchanger = aspmx.l.google.com uxarts.ai MX preference = 5, mail exchanger = alt2.aspmx.l.google.com uxarts.ai MX preference = 10, mail exchanger = alt3.aspmx.l.google.com
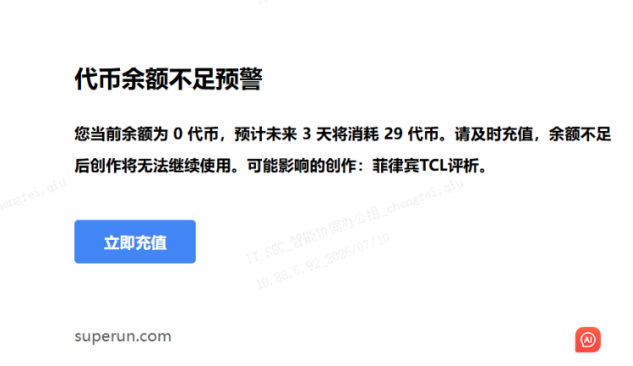
- 伪装场景:仿 AI 创作平台余额预警通知,标题标注 "代发" 标识混淆视听
- 诱导套路:以 "代币余额清零、3 天后业务中断" 制造焦虑,放置醒目的 "立即充值" 按钮,引导员工跳转高仿登录页,窃取账号与支付信息
- 识别关键:邮件展示的发件域名,与实际代发通道域名不一致;非官方合作平台发来的充值、欠费通知,一律按高风险处理
(三)谷歌 SMTP 中继批量投放 —— 邮箱域名核验诈骗型
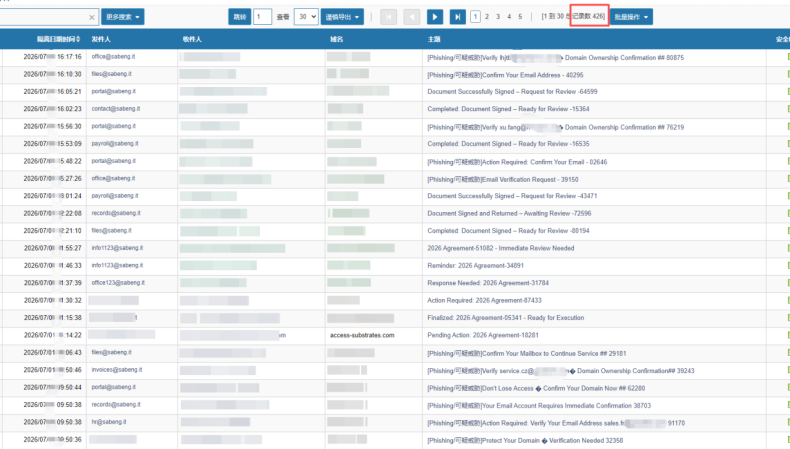
攻击者直接调用谷歌 SMTP 中继服务器批量投递邮件,是典型的团伙化作业模式。攻击者批量伪造职能类发件账号,全域撒网投放,利用员工害怕账号停用的心理实施诱导。
eturn-Path: <hr@sabeng.it>
Received: from mail-lf1-f104.google.com ([209.85.167.104])
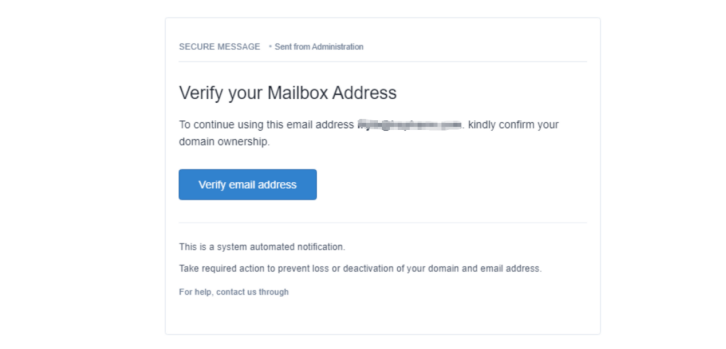
- 伪装身份:仿企业邮件系统管理员,标注 "SECURE MESSAGE"" 系统自动通知 " 强化官方感
- 诱导套路:谎称 "域名所有权未核验,逾期将冻结邮箱账号",用账号停用胁迫员工点击验证按钮,最终窃取企业邮箱账号密码
- 攻击规模:单批次同类模板拦截量达 426 条,攻击者批量伪造 portal@、payroll@、hr@等职能类发件账号,覆盖范围广
(四)同源团伙轮换域名 —— 虚假续费账单诈骗型
该类攻击与上述邮箱核验攻击为同一攻击团伙,共用谷歌 SMTP 投递节点,通过更换域名与诈骗模板持续规避域名黑名单拦截,属于典型的 "打一枪换一个域名" 的团伙化作业。
Return-Path: Akenami Ayron <akenamiayron@f8lp.com>
Sender: Google Calendar <calendar-notification@google.com>
Message-ID: <calendar-a7d58c77-d1cb-4964-a886-8755058740b2@google.com>
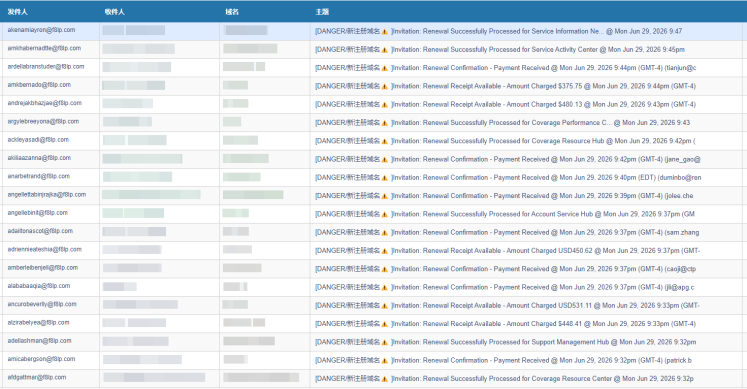
- 伪装身份:仿服务商财务部门,发送 "续费成功"" 扣款回执 " 类通知,附带 300-500 美元不等的虚假扣款金额
- 诱导套路:利用员工看到 "莫名扣款" 的错愕心理,诱导点击链接查看账单明细,落地页窃取账号或支付信息
- 同源特征:投递链路溯源显示,该类攻击与邮箱核验攻击复用同一谷歌 SMTP 节点,Return-Path 均指向恶意域名 f8lp.com,属于同一攻击团伙的多模板轮换投放
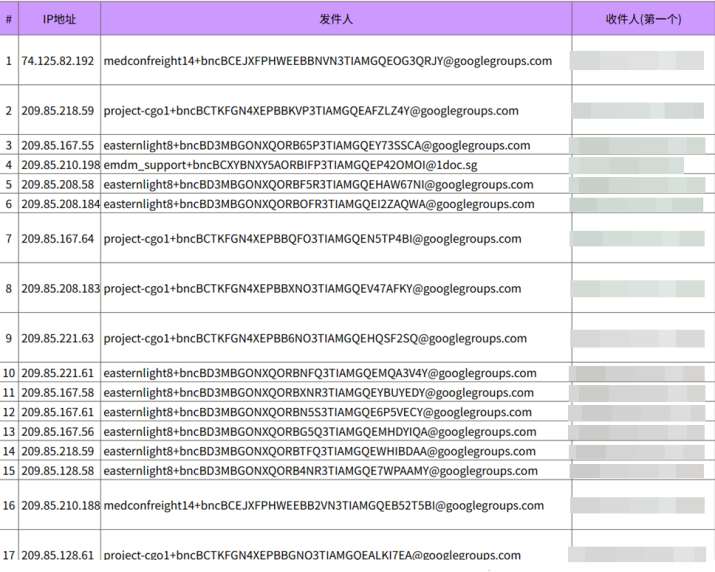
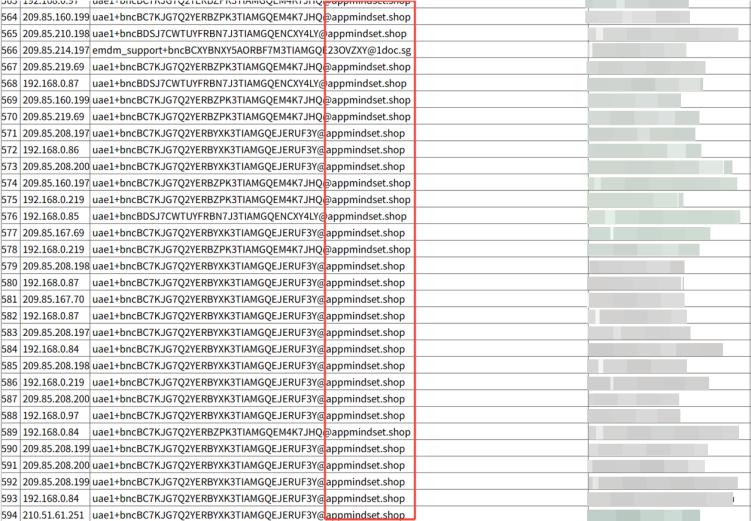
Google Groups(谷歌邮件群组 / 邮件列表)是 Google Workspace 原生的批量订阅群发功能,自带标准化退订机制,原本用于正规企业通讯、行业订阅。攻击者直接滥用该功能,1:1 复刻官方邮件格式,员工看到底部标准的退订入口,很容易判定为正规订阅邮件,迷惑性极强。
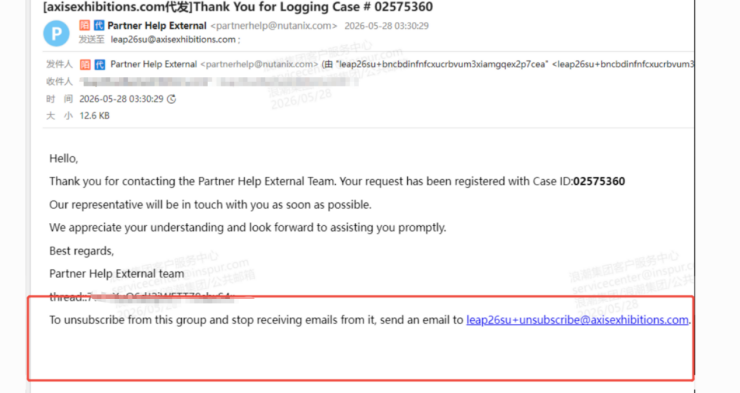
- 伪装场景:仿厂商工单回执、业务合作通知、行业订阅邮件
- 核心伪装点:邮件底部严格复刻谷歌群组标准格式,附带 "邮箱前缀 + unsubscribe@域名" 的退订地址,和正规订阅邮件外观完全一致
- 批量特征:攻击者批量生成带随机加密串的群组邮箱账号,搭配境外多 IP 轮询投递,短时间内即可完成大范围覆盖
相比免费通道,这类攻击成本更高、隐蔽性更强:攻击者注册全新的低信誉域名,直接开通付费版 Google Workspace 企业邮箱,依托付费邮箱的基础发信信誉,绕过很多基础反垃圾规则的初筛。
<alyssa@facturmgconnect.com>
Received: from mail-ot1-f65.google.com ([209.85.210.65])
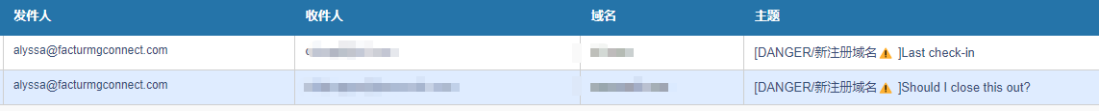
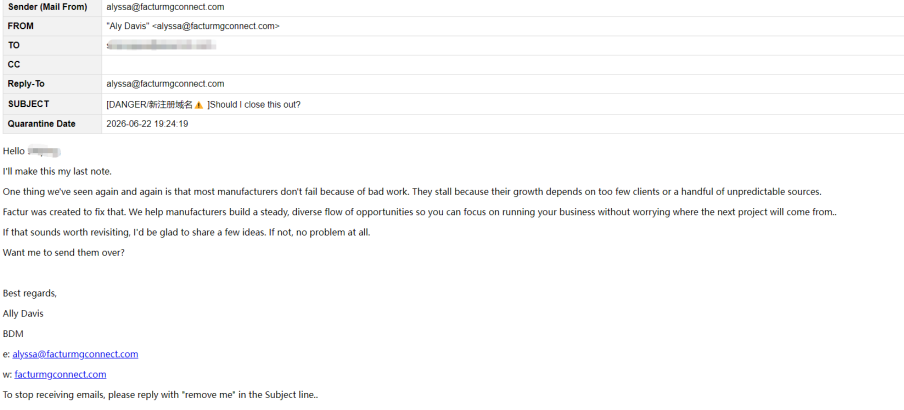
- 伪装身份:仿海外业务拓展专员(BDM),以行业合作、客户资源对接为话术切入
- 风险本质:域名注册时间极短,无任何历史可信发件记录,邮件内嵌恶意业务链接,点击后可跳转钓鱼页面或植入恶意程序
- 拦截逻辑:靠谱邮件网关通过「新注册域名信誉检测」规则直接标记高危,即使发件通道为谷歌付费邮箱,依然在入口侧完成隔离
二、靠谱邮件网关:四层防护体系,精准拦截谷歌渠道隐蔽钓鱼
这类攻击之所以难防,核心是 "披着谷歌官方的外衣",普通的 IP 黑名单、基础关键词规则很容易失效。靠谱邮件网关通过四层递进式检测逻辑,实现对这类隐蔽钓鱼的全量精准拦截:
内置多维度域名信誉库,覆盖注册时长、历史发信行为、备案信息、恶意标记记录等,对注册周期短、无可信发件记录的新域名直接标记风险,从源头掐断批量新域名攻击。
深度解析邮件头完整链路信息,比对「展示发件域名 - 实际代发域名 - 投递链路 IP」三者的一致性,精准识别 "域名马甲"" 代发洗白 " 类身份伪造攻击,哪怕走谷歌官方通道也无法蒙混过关。
基于海量真实样本训练的钓鱼话术模型,精准识别 "账号冻结、余额不足、扣款通知、紧急验证" 等典型恐吓诱导话术,同时结合标准化按钮、统一退订格式等版式特征,快速匹配钓鱼模板。
实时监控发件 IP、发件账号的投递行为,对境外 IP 通过谷歌节点发起的批量、高频、多别名群发行为,自动判定为团伙化攻击,执行全域拦截与规则同步。
截至目前,靠谱邮件网关已累计拦截该系列谷歌渠道钓鱼邮件数百条,所有高危邮件均在抵达客户收件箱前完成隔离,为企业筑牢邮件安全第一道防线。
三、企业端防范建议
面对这类借助大厂基础设施的隐蔽钓鱼攻击,企业员工是最后一道防线。在此提醒所有企业用户做好三点:
1. 先看域名,再看内容:收到充值、验证、续费、陌生合作类邮件,第一时间核对发件域名是否为官方可信域名,不要因为 "看起来像官方通知" 就放松警惕;
2. 不点邮件内的关键链接:账号核验、充值缴费、账单查看等操作,不要直接点击邮件内的链接 / 按钮,手动输入官方网址登录系统核实;
3. 可疑邮件及时上报:无法判定风险的邮件,及时上报企业 IT 或安全团队,切勿随意点击附件、链接或回复敏感信息。
靠谱邮件将持续跟踪全球邮件安全威胁态势,迭代防护规则,为企业客户提供稳定、精准的邮件安全防护能力。如需了解更多邮件安全解决方案,可随时联系我们。