





技术园地
TECHNOLOGY

技术分享:邮箱服务器换了新证书,为什么只有苹果设备一直报警?
但部分员工的苹果 iPhone 设备配置 Exchange 邮箱账号时,系统持续弹出安全告警提示:
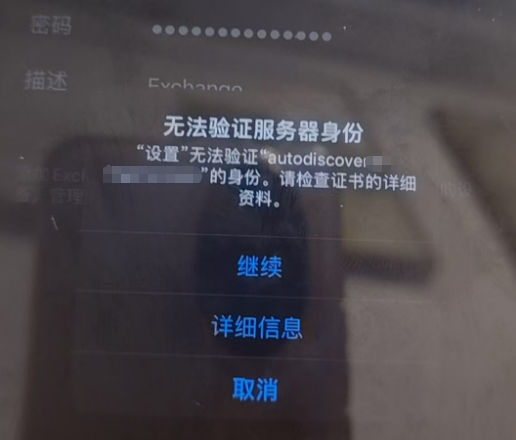
「设置」无法验证「autodiscover.example.com」的身份,请检查证书的资料。
查看证书详情,设备展示的正是服务器刚刚部署完成的 Sectigo 新证书,有效期至 2027 年,证书本身信息无异常,仅苹果设备出现该报错。
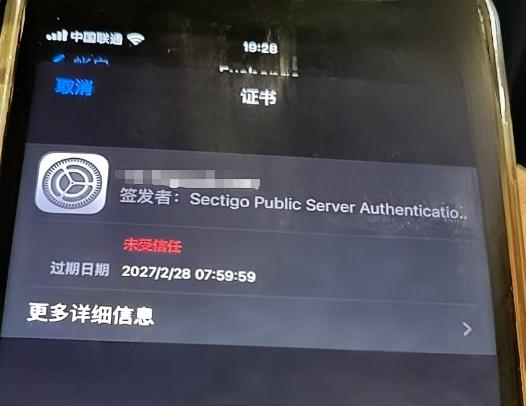
补充背景:iPhone 新增 Exchange 账号时,会优先调用autodiscover域名执行邮箱自动发现探测,因此告警提示域名显示为autodiscover.example.com,而非业务访问域名mail.example.com。两个域名解析至同一台服务器,使用同一张*.example.com通配符证书,不存在证书域名不匹配的基础问题。
接到客户故障工单后,我们优先开展服务器端全维度校验,排除服务侧故障点:
1. 使用 openssl 工具在外网环境访问服务器 443 端口,拉取mail.example.com与autodiscover.example.com两个域名返回的证书完整链路;
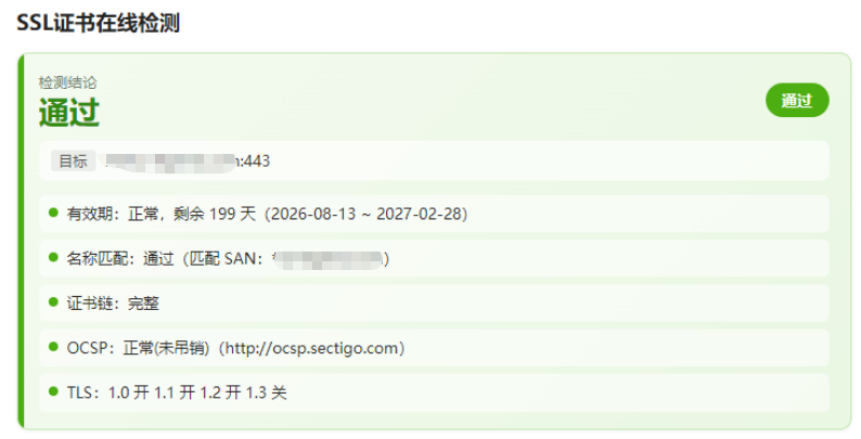
2. 校验域名公网解析,解析 IP 地址正确;
3. 确认通配符证书覆盖两个业务域名,证书已经正式生效,时间、有效期均合规;
4. 完整校验证书链:叶子证书中间证书根证书链路完整,公网环境全链路验证正常;
5. 验证 Autodiscover 自动发现接口,匿名访问返回 401 状态码,属于接口正常行为。
服务器配置、证书文件、域名解析全部没有异常,由此判断故障根源不在服务端,问题出在苹果客户端系统层面。
SSL 证书可以理解为服务器的网络身份证,根证书就是签发身份证的权威发证机构公章。设备校验证书合法性时,会逐级校验:服务器证书→中间证书→系统内置受信任根证书。只要链条中任意一级不被系统信任,就会触发「无法验证身份」证书告警。
Windows、Android、iOS、macOS 都会在系统底层预置一份受信任根证书列表,系统版本越老旧,内置的根证书信任库就越旧。
本次故障根因:Sectigo CA 机构于 2024 年切换新一代根证书体系,新签发证书均基于这套新根体系;而苹果系统直到 iOS17.4、macOS14.4(202403 发布)版本,才将该新版根证书加入系统内置信任库。 客户部分员工设备系统版本停留在 iOS16,系统信任库内没有对应的新版根证书。证书本身完全合规,但是老旧苹果系统不识别证书的签发根,最终触发告警。
方案一:终端系统升级(最优长期方案)
将苹果设备系统升级至 iOS 17.4 /macOS 14.4 及以上版本。
⚠️重要操作提醒:升级完成后,必须删除原有 Exchange 邮箱账号,重新新建配置。 如果邮箱账号是旧证书阶段创建,iOS 会缓存旧的证书信任状态,仅升级系统、不重建账号,告警问题依旧会复现。
方案二:服务器侧兼容处理(企业大量老苹果设备,无法快速完成升级)
企业内部存量老旧苹果终端较多,短期内无法完成全员系统升级,建议联系证书签发厂商: 申请基于旧根体系签发的证书,或者获取支持旧系统兼容的交叉签名证书链,部署到邮箱服务器。
该方式在服务端完成改造,无需对每一台苹果终端做手工操作,适合企业批量设备兼容,属于 CA 证书迭代过渡期标准兼容手段。
方案三:终端手动安装根证书(仅临时应急,不建议企业规模化使用)
在苹果终端手动导入新版根证书文件,前往「设置通用关于本机证书信任设置」,手动开启对应根证书的信任开关。
弊端:需要逐台设备手动操作,终端数量多时运维成本高,仅适合少数设备临时应急使用,不作为企业正式方案。