





新闻中心
——“因为我们的存在,让您的邮件系统更有价值!”

网络安全|多地开展钓鱼邮件专项培训,实战演练为何必不可少?
发布时间:2026-09-24 / 浏览次数:9次
西安电子科技大学就开展了这样一场测试。学校向师生发出近4万封“钓鱼邮件”,主题选用现实高频套路:“AI大模型培训邀请函”“校园网账户异常登录”“云存储空间扩容”。据中国青年报报道,一周后结果显示:打开邮件的学生中,近五分之一提交了个人信息。有学生发觉“中招”后,第一反应是问:“仅凭手机号和身份证号能破解什么?”这句话听着像段子,却恰恰说明,很多人对邮件钓鱼的警惕,还停留在“我不会点”的盲目自信里。
培训现场,安全专家拆解的套路也大同小异:黑客仿冒单位通知、电子签章、财务账单、紧急公文,用高仿发件人名称和伪造链接制造紧迫感,诱导收件人点击链接、下载附件或提交账号密码。一旦上钩,轻则账号被盗、信息泄露;重则植入木马、勒索病毒,造成业务中断、涉密数据外泄。
这也是为什么多地都在强调“实战演练”。西电信息网络技术中心主任曾这样总结:每年安全知识答题,学生正确率普遍不低,但从“答对题”到“不上钩”,中间隔着的恰恰是网安教育最难跨越的那道坎。
无预告发送仿真钓鱼邮件,统计点击、填写信息等行为数据,目的并非追责“中招”人员,而是摸清真实安全基线:哪些岗位更容易上当,哪类话术欺骗性最强,哪些环节需要重点补课。参与者在模拟攻击中没有真实损失,但中招后立刻收到安全提醒,这种切身体会,远比听课印象深刻。
识别钓鱼邮件,记住几条核心原则就够用:
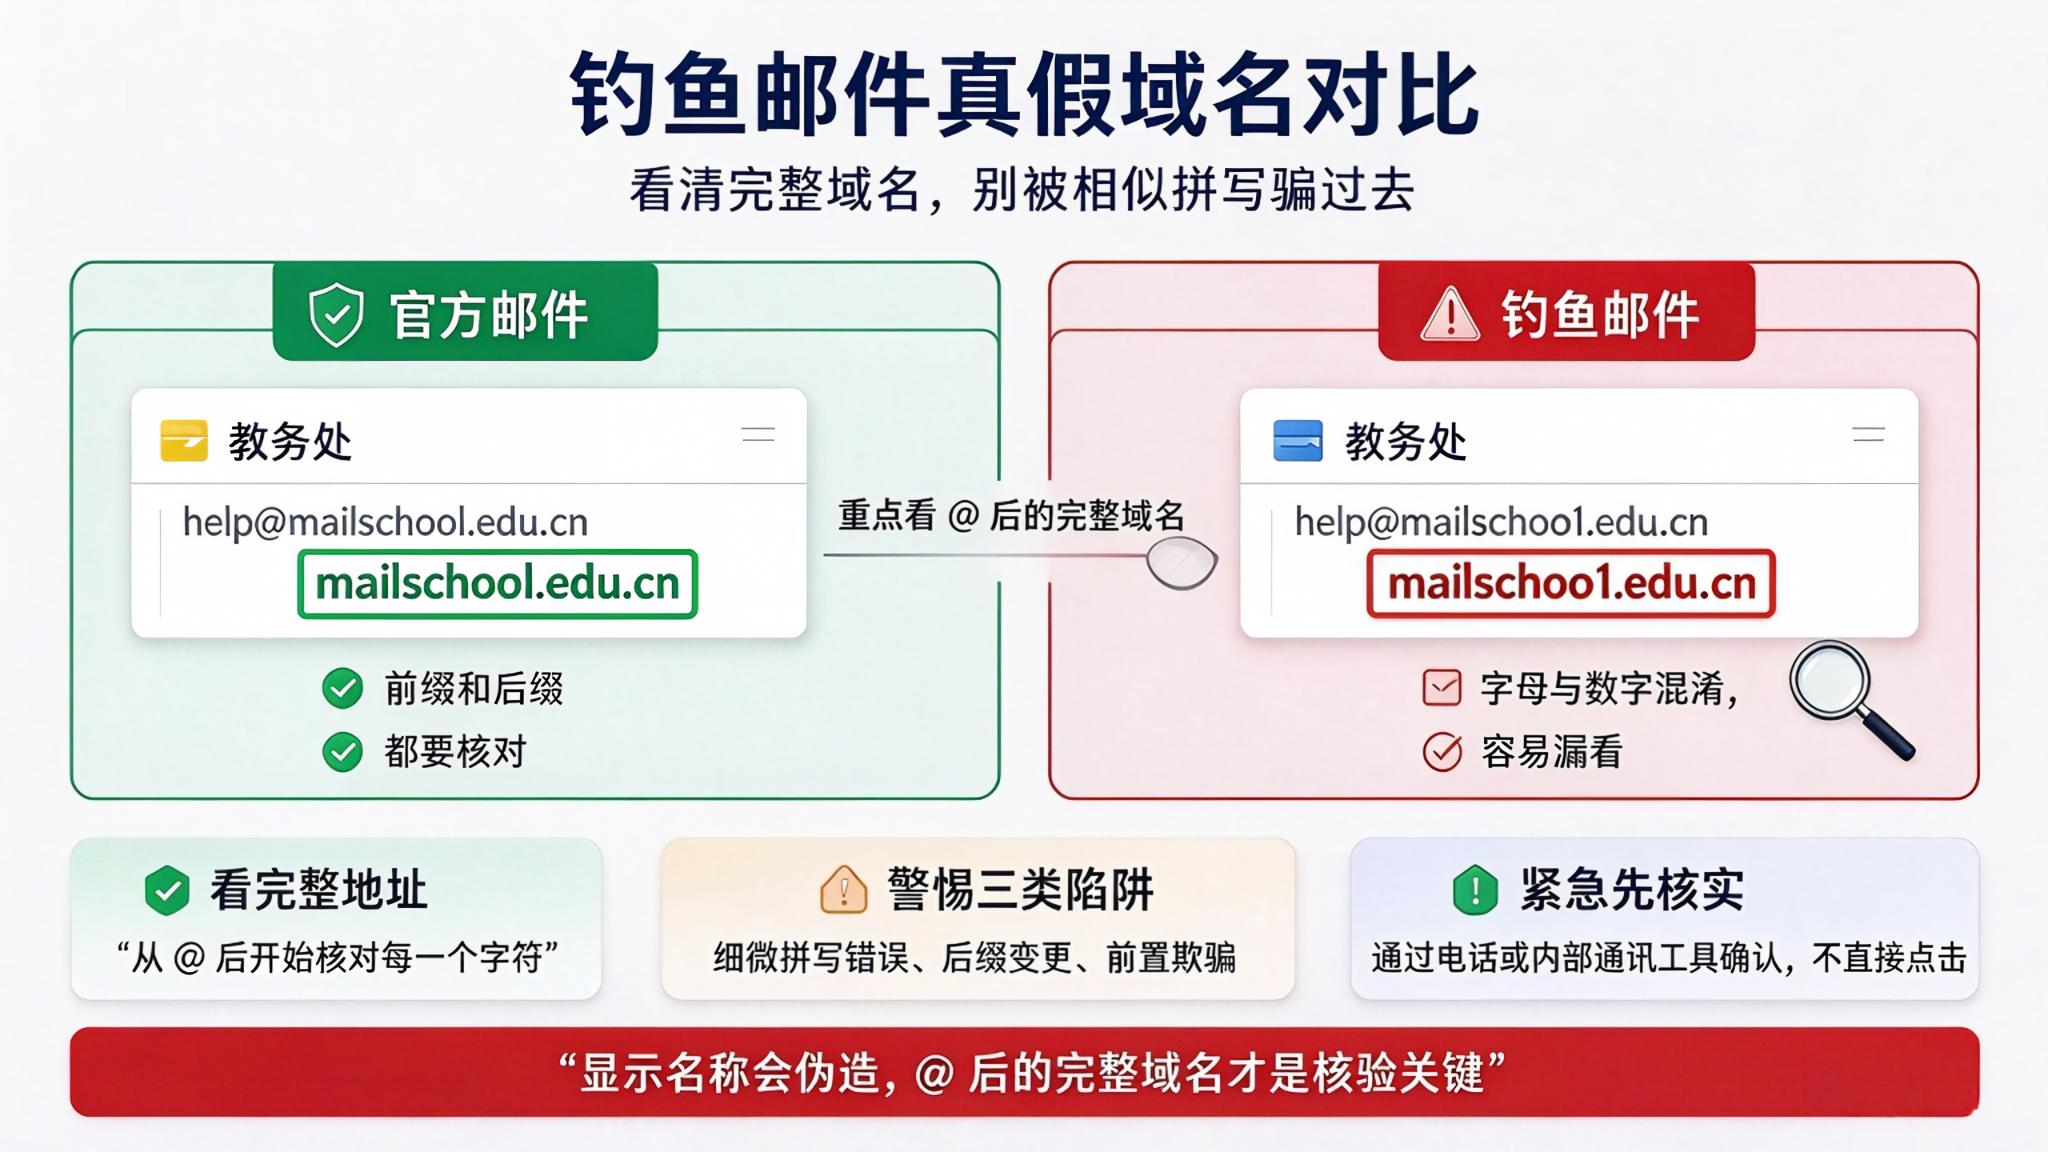
- 不只看显示名称,务必核对完整发件邮箱地址,警惕字母形近替换;
- 鼠标悬停预览链接,看清真实跳转地址,不要直接点击;
- 紧急催办、账户异常、福利到期类邮件,先通过电话或内部通讯工具二次核实;
- 收到可疑邮件,第一时间上报信息安全管理员,不要转发。